Zo houden we je website veilig, en zo kun je het zelf nagaan
Geen enkel certificaat kan beloven dat een website veilig is, dus we leunen er ook niet op. Hieronder staat wat we op elke site die we bouwen instellen, en het meeste kun je zelf testen in een minuut, met gratis publieke tools, op deze site.
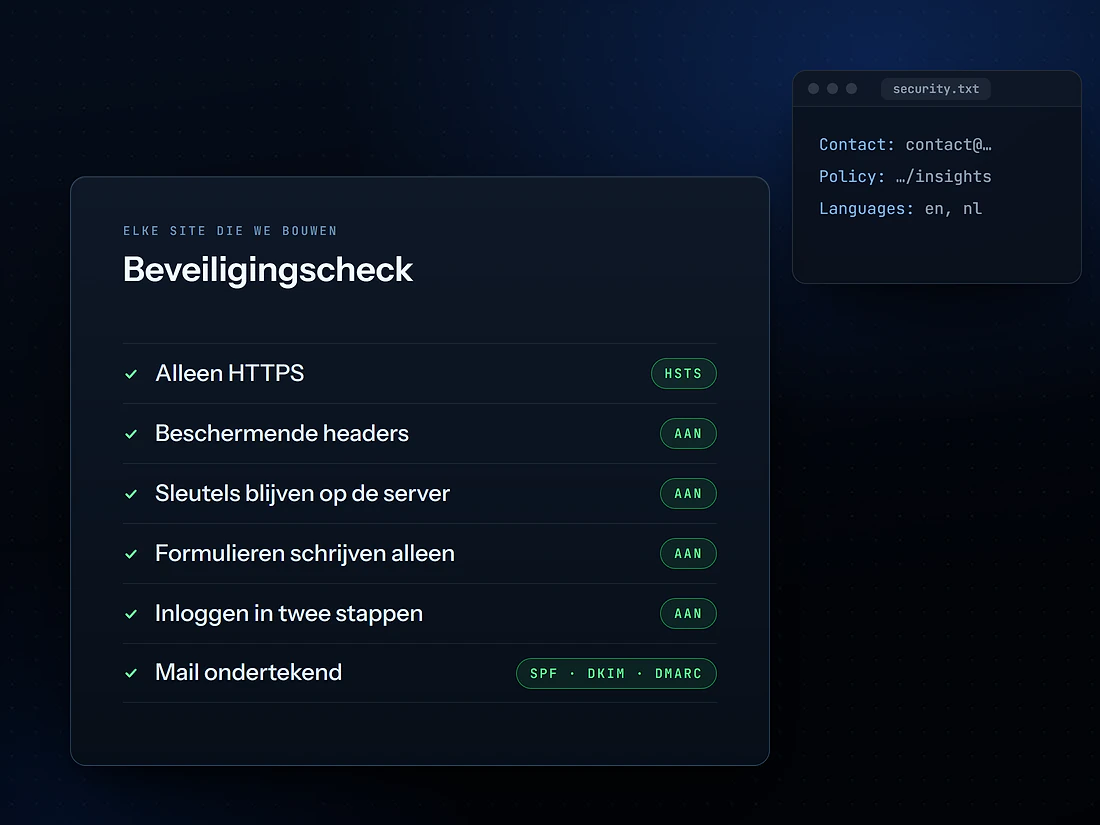
“We gebruiken de nieuwste versies” kan elk bureau zeggen, en jij kunt het niet nagaan. Dit artikel doet het omgekeerde: elke bescherming krijgt een naam, en ernaast staat hoe je ze zelf kunt zien. Deze site draait op precies de opzet die hier beschreven staat, dus ze is het voorbeeld dat je kunt testen.
Wat elke site die we bouwen krijgt
- Alleen HTTPS. Elk bezoek is versleuteld, en HSTS zegt browsers dat ze twee jaar lang geen onversleutelde verbinding met het domein mogen maken, subdomeinen inbegrepen.
- Beschermende headers. Een andere site kan de jouwe niet in een frame laden om bezoekers ongemerkt te laten klikken, browsers mogen niet raden welk soort bestand iets is, camera, microfoon en locatie staan uit voor de site, en het adres van de pagina waar een bezoeker vandaan kwam wordt ingekort voor het wordt doorgegeven.
- Geen sleutels in de browser. Wachtwoorden en API-sleutels blijven op de server. Niets wat een bezoeker downloadt bevat er een.
- Formulieren die alleen kunnen schrijven. Je contactformulier kan een bericht aan de database toevoegen, maar de database weigert er een terug te geven aan de publieke sleutel die het formulier gebruikt. Die regel legt de database zelf op, dus een fout in onze code kan ze niet ongedaan maken.
- Grenzen op elk publiek formulier. Een spamval, een maximum aan berichten per verbinding per uur, en een botcontrole waar een formulier voor iedereen openstaat.
- Mail die niet zomaar te vervalsen is. Mail van je domein is ondertekend (SPF, DKIM en DMARC), zodat ontvangende servers je echte mail kunnen onderscheiden van phishing op jouw naam.
Check het zelf
Deze vier tools zijn gratis, worden gerund door onafhankelijke organisaties en hebben niets van ons nodig. Vul www.aktifystudio.com in, of je eigen domein zodra je site live staat.
- Internet.nl, websitetest · van het Nederlandse Platform Internetstandaarden: HTTPS, IPv6, beveiligingsheaders en routebeveiliging in één rapport.
- Internet.nl, e-mailtest · of mail van het domein ondertekend is tegen vervalsing (SPF, DKIM, DMARC).
- Mozilla HTTP Observatory · de beveiligingsheaders die een browser ontvangt, test per test.
- Qualys SSL Labs · de versleuteling zelf: certificaat, protocollen en ciphers.
Updates, gecontroleerd en niet verondersteld
Een website is gebouwd uit opensourcepakketten, en af en toe blijkt er een een fout te hebben. We toetsen elk project aan de publieke database waarin die fouten gemeld worden, en we updaten zodra er een oplossing is. Op 25 oktober 2026 had de code achter deze site, onze boekings- en chatmodules en ons studiosysteem geen enkele gekende kwetsbaarheid in die database. Een update wordt eerst getest op een draaiende kopie voor ze live gaat, want een update die de site breekt is ook een probleem.
Wie je gegevens bewaart
We draaien geen eigen servers. Je site en je gegevens staan bij een klein aantal grote aanbieders, die elk jaarlijks door een onafhankelijk bureau worden doorgelicht. Hun rapporten, of een samenvatting ervan, lees je op hun eigen pagina’s:
- Cloudflare · host en serveert de site. ISO 27001 en SOC 2 Type II.
- Supabase · de database achter de formulieren van de site. SOC 2 Type II.
- Notion · waar we je project bijhouden: scope, beslissingen, goedkeuringen. ISO 27001 en SOC 2 Type II.
- Resend · verstuurt de mails van de site. SOC 2 Type II.
- Stripe · verwerkt betalingen. PCI DSS Level 1, het hoogste niveau voor kaartbetalingen. Kaartgegevens gaan rechtstreeks naar Stripe en komen nooit langs onze servers.
Onze eigen systemen
- Ons studiosysteem, waar je project in staat, zit achter een wachtwoord en een tweede stap: een code uit een authenticator-app. Met alleen een gestolen wachtwoord kom je er niet in.
- De chat op onze sites is gebouwd om te weigeren wat hij moet weigeren. Voor hij live ging, hebben we hem zelf aangevallen met 102 pogingen in het Nederlands en het Engels om hem zijn instructies te laten lekken, te laten beledigen, korting te laten geven of zich als iemand anders te laten voordoen. Geen enkele lukte.
- De chat heeft ook een botcontrole, een maximum per bezoeker en een dagplafond over alle klanten heen, zodat niemand je rekening kan opdrijven door er in een lus tegen te praten.
Een probleem gevonden? Laat het ons weten
Denk je een beveiligingsprobleem gevonden te hebben op een site die wij bouwden of beheren, mail dan naar contact@aktifystudio.com met “Security” in het onderwerp. Je krijgt binnen 24 uur antwoord, en we houden je op de hoogte tot het opgelost is. Hetzelfde adres staat in ons security.txt-bestand, de standaardplek waar onderzoekers kijken (aktifystudio.com/.well-known/security.txt).
- Toon het probleem aan zonder verder te gaan dan nodig: lees, wijzig of verwijder geen gegevens van anderen.
- Vertraag geen site, haal ze niet offline, en probeer niemand te misleiden om toegang te krijgen.
- Geef ons redelijk de tijd om het op te lossen voor je het iemand anders vertelt.
- Onderzoek dat te goeder trouw en binnen deze regels gebeurt, leidt bij ons niet tot juridische stappen. We betalen geen beloningen, maar we bedanken je graag bij naam als je dat wilt.